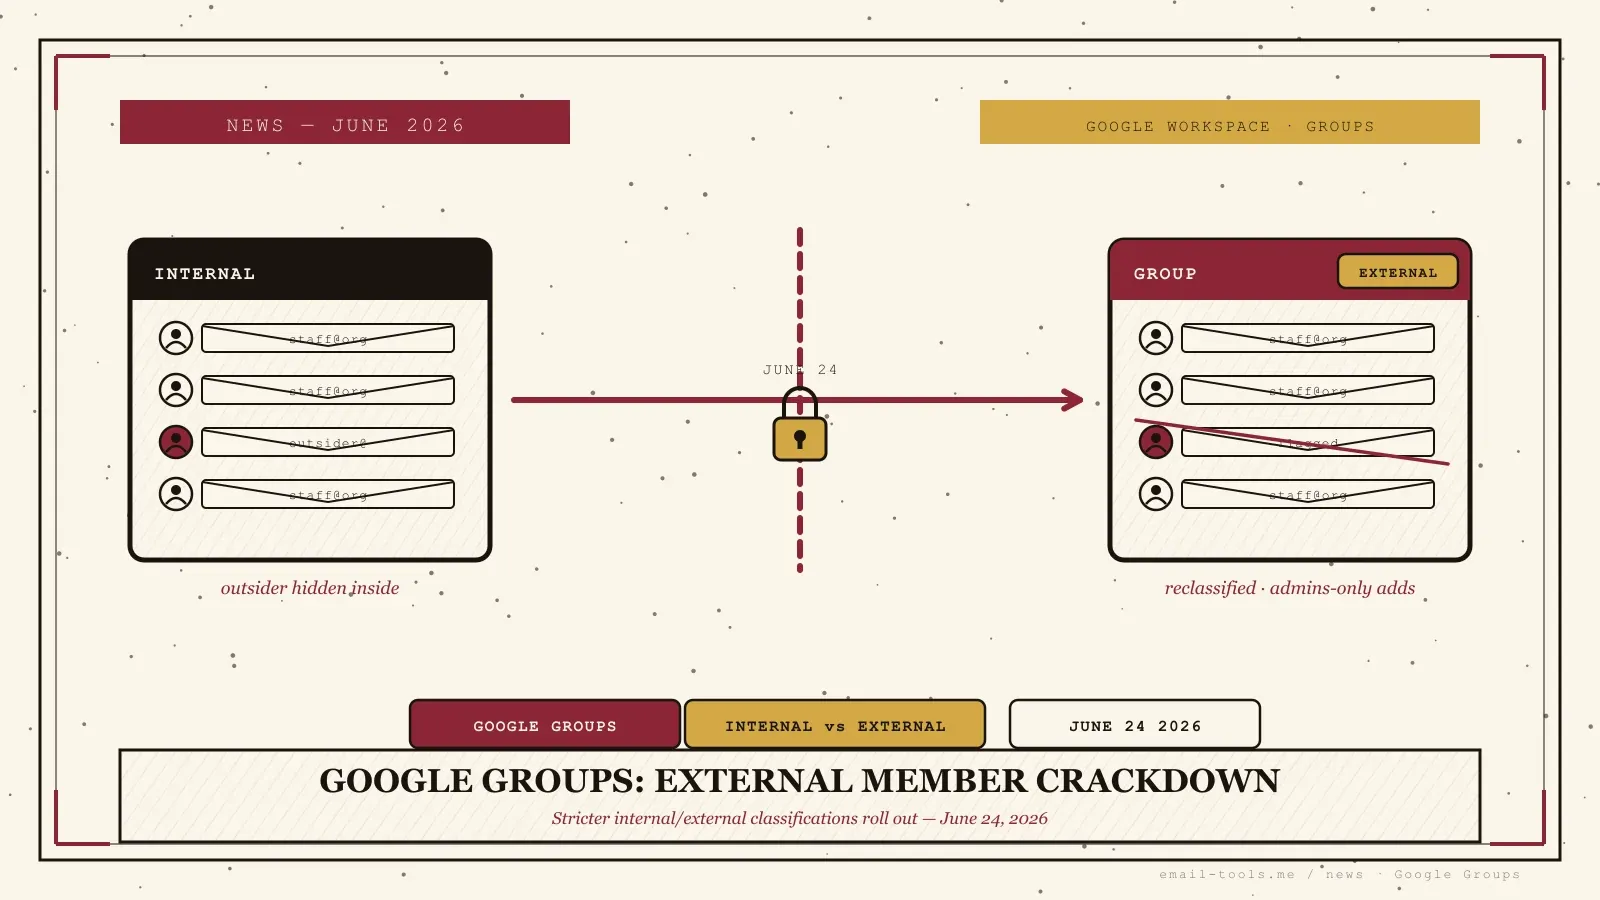
Wenn Sie zu einer Firmen-, Schul- oder Community-Verteilerliste auf Google Groups gehören, haben sich die Regeln gerade geändert. Am 24. Juni 2026 begann Google mit dem Rollout strengerer interner und externer Klassifizierungen für Google Groups — und schließt damit eine langjährige Lücke, durch die externe Adressen in Gruppen sitzen konnten, die als „nur intern“ markiert waren. Angekündigt im Blog Google Workspace Updates, ist das eine Sicherheitsverschärfung mit echten Folgen dafür, wer Ihren Listen beitreten und wer deren Post sehen kann. Das ändert sich konkret.
Was Google an Google Groups geändert hat
Seit dem 24. Juni 2026 kann eine Google-Gruppe, bei der die Einstellung „Mitglieder außerhalb Ihrer Organisation zulassen“ deaktiviert ist, keine externen Mitglieder mehr enthalten. Gruppen, die heute eine externe Adresse beherbergen, werden automatisch als extern neu klassifiziert, eine neue Untereinstellung entscheidet, ob Nutzer oder nur Administratoren externe Personen hinzufügen dürfen, und Google ergänzt klarere visuelle Hinweise, welche Gruppen Außenstehende enthalten.
Bisher hatte das Modell eine Lücke. Eine Gruppe konnte „Mitglieder außerhalb der Organisation zulassen“ deaktiviert haben — als intern markiert — und trotzdem externe Adressen enthalten: direkt von einem Administrator hinzugefügt, über eine verschachtelte externe Gruppe geerbt oder zurückgeblieben, als eine Gruppe von extern auf intern umgestellt wurde. Laut Google Workspace Updates wird dieses Verhalten „nicht mehr unterstützt“. Intern bedeutet jetzt wirklich intern.
Damit nichts kaputtgeht, wirft Google niemanden hinaus. Laut der offiziellen Admin-Hilfe gilt: „Hat eine interne Gruppe externe Mitglieder, ob direkt oder indirekt über eine verschachtelte Gruppe hinzugefügt, wird sie als extern klassifiziert, um diese bestehenden externen Mitgliedschaften zu erhalten.“ Diese neu klassifizierten Gruppen erhalten eine neue Untereinstellung, mit der externe Hinzufügungen auf Administratoren beschränkt werden können. Die Änderung ist für alle Google-Workspace-Kunden verfügbar und wird jetzt ausgerollt, mit voraussichtlichem Abschluss bis zum 1. Juli 2026 über Rapid- und Scheduled-Release-Domains.
Warum externe Mitglieder in „internen“ Gruppen ein Problem waren
Eine „nur intern“ markierte Gruppe, die heimlich eine externe Adresse hielt, war ein stilles Datenleck- und Phishing-Risiko: sensible interne Threads konnten jemanden außerhalb der Organisation erreichen, und ein externer Absender konnte sich in eine Liste mischen, die alle für reines Personal hielten. Googles Korrektur ergänzt sichtbare Hinweise auf externe Mitglieder und ändert die E-Mail-Anzeige in Groups, damit Außenstehende schneller auffallen.
Es ist dasselbe Vertrauensproblem, das Outlooks Hinweise auf externe Absender bis in die Posteingangsregeln und Googles breitere Arbeit gegen Betrug und Scams treibt: Man kann sich nicht gegen einen Absender verteidigen, den man nicht identifizieren kann. Eine als „intern“ etikettierte Liste, die heimlich an ein externes Gmail-Konto weiterleitet, ist genau der Weg, auf dem vertrauliche Threads abfließen — und auf dem eine überzeugende Phishing-Nachricht in einem vertrauten Kanal landet. Die Spezifikation vom Februar 2026 verschärfte auch die APIs: Der Versuch, über die Admin SDK Directory API ein externes Mitglied zu einer internen Gruppe hinzuzufügen, wird jetzt direkt abgelehnt, damit die Lücke nicht per Skript wieder geöffnet werden kann. Die Durchsetzung reicht über Gmail, Chat, Kalender, die Admin-Konsole und die Groups Settings API — überall dort, wo die Mitgliedschaft einer Gruppe gelesen oder geschrieben wird.
Was es bedeutet, wenn Sie auf einer Workspace-Liste sind
Wenn Sie Gmail nur für private Post nutzen, ändert sich nichts. Gehören Sie zu einer Workspace-Gruppe, behalten Sie Ihren Zugang — Google bestätigt, dass bei der Umstellung keine Mitglieder entfernt werden — aber rechnen Sie damit, dass Ihre Liste als intern oder extern neu etikettiert wird, und seien Sie nicht überrascht, wenn Sie selbst keine externen Mitarbeiter mehr hinzufügen können. Diese Befugnis liegt nun womöglich bei Ihrem Administrator.
Ich verwalte seit Jahren Google Groups für Community-Verteilerlisten, und das alte Verhalten — eine „interne“ Gruppe, die still eine externe Adresse beherbergt — ist genau das, was man nie bemerkt, bis ein Sicherheitsaudit es ans Licht bringt. Die Aufräumaktion ist also willkommen, auch wenn der Rollout für Administratoren eine Welle von „Warum kann ich diese Person nicht mehr hinzufügen?“-Tickets auslösen wird. Praktisch heißt das: Normale Nutzer müssen nichts tun, aber wenn Sie die inoffizielle Person waren, die externe Partner zu einer Teamliste hinzufügte, prüfen Sie, ob das noch erlaubt ist, bevor Sie jemandem Zugang versprechen. Google sagt, Administratoren sollten „diese Labels direkt in der Admin-Konsole oder über die Groups Settings API prüfen und anpassen“ — wenn sich eine Liste, auf die Sie sich verlassen, nach dem 1. Juli anders verhält, liegt dort die Antwort. Zum größeren Bild, wie Spoofing und Identitätsmissbrauch diese Grenzen überwinden, zeigt unsere Analyse der Exchange-„Ghost-Sender“-Schwachstelle, warum Identitätskontrollen auf Anbieterebene jeden Monat wichtiger werden.
Alexis Dollé, seit über 10 Jahren E-Mail-Experte. Gründer von Email Tools. Ich teste jeden E-Mail-Client und jedes Tool selbst und schreibe dann darüber, wie ich es einem Freund erklären würde — kein Marketing-Geschwätz, keine gesponserten Ranglisten, jede Aussage belegt.
LinkedInHäufig gestellte Fragen
Was ändert sich bei externen Mitgliedern in Google Groups? — interne Gruppen dürfen keine mehr enthalten
Seit dem 24. Juni 2026 erzwingt Google strengere interne und externe Klassifizierungen für Google Groups. Eine Gruppe, bei der die Einstellung „Mitglieder außerhalb Ihrer Organisation zulassen“ deaktiviert ist, kann keine externen Mitglieder mehr enthalten. Jede interne Gruppe, die heute eine externe Adresse enthält, wird automatisch als extern neu klassifiziert, um bestehende Zugriffe zu erhalten, und eine neue Untereinstellung steuert künftig, ob Nutzer — oder nur Administratoren — externe Personen hinzufügen dürfen.
Verliere ich den Zugang zu einer Liste, in der ich bin? — nein, niemand wird entfernt
Nein. Google betont, dass während der Umstellung keine Mitglieder entfernt werden. Sind Sie externes Mitglied einer als intern markierten Gruppe, wird die Gruppe als extern neu klassifiziert, statt Sie zu entfernen. Sie empfangen und senden weiterhin E-Mails an diese Liste.
Warum hat Google diese Änderung vorgenommen? — um eine Datenleck- und Phishing-Lücke zu schließen
Eine „nur intern“ markierte Gruppe, die heimlich eine externe Adresse enthielt, war ein Datenleck- und Phishing-Risiko — sensible interne Threads konnten jemanden außerhalb des Unternehmens erreichen, ohne dass es jemandem auffiel. Google schließt diese Lücke und ergänzt klarere visuelle Hinweise, damit Administratoren auf einen Blick sehen, welche Gruppen externe Mitglieder enthalten.
Muss ich als normaler Nutzer etwas tun? — nein, die Arbeit liegt bei den Administratoren
Nichts. Google sagt, auf Nutzerseite ist keine Aktion erforderlich. Die Arbeit liegt bei den Workspace-Administratoren, die die neuen internen/externen Labels in der Admin-Konsole oder über die Groups Settings API prüfen und entscheiden sollten, wer externe Mitglieder zu welcher Gruppe hinzufügen darf.
Wann ist der Rollout abgeschlossen? — bis zum 1. Juli 2026
Er begann am 24. Juni 2026 für Domains mit Rapid Release und Scheduled Release, mit voraussichtlichem Abschluss bis zum 1. Juli 2026. Die zugrunde liegende Durchsetzung wurde im Februar 2026 angekündigt, mit einem Wirksamkeitsdatum frühestens am 15. Mai 2026.
Betrifft das mein privates Gmail-Konto? — nein, nur Workspace-Gruppen
Nicht direkt. Es ist eine Google-Workspace-Änderung dazu, wie Google Groups (Verteilerlisten) Mitgliedschaften klassifiziert. Wenn Sie Gmail nur für private Post nutzen und in keiner Workspace-Gruppe sind, ändert sich für Sie nichts. Relevant ist es vor allem bei Firmen-, Schul- oder Community-Verteilerlisten, die auf Google Groups gehostet sind.
Quellen
- Google Workspace Updates — „Stricter classifications for Google Groups to enhance data security and privacy“, 24. Juni 2026 (strengere interne/externe Klassifizierungen für Gruppen; klarere visuelle Hinweise, ob eine Gruppe externe Mitglieder enthält; Änderungen an der E-Mail-Anzeige in Google Groups; zusätzliche Einstellungsgranularität zur Steuerung, wer externe Nutzer hinzufügen darf — nur Administratoren oder Administratoren und Nutzer; Rollout läuft, voraussichtlicher Abschluss bis 1. Juli 2026 für Rapid- und Scheduled-Release-Domains; verfügbar für alle Google-Workspace-Kunden; Administratoren sollten Labels in der Admin-Konsole oder über die Groups Settings API prüfen und anpassen; auf Nutzerseite keine Aktion erforderlich)
- Google Workspace Updates — „New internal and external membership classifications for Google Groups“, 23. Februar 2026 (Gruppen mit deaktiviertem „Mitglieder außerhalb der Organisation zulassen“ werden auf Organisationsmitglieder beschränkt; zuvor konnten solche Gruppen noch externe Mitglieder enthalten, die von einem Administrator, über eine verschachtelte externe Gruppe oder durch Umstellung von extern auf intern hinzugefügt wurden — wird nicht mehr unterstützt; interne Gruppen mit externen Mitgliedern werden automatisch als extern neu klassifiziert, aber so konfiguriert, dass nur Administratoren Externe hinzufügen können; die Admin SDK Directory API lehnt das Hinzufügen externer Mitglieder zu einer internen Gruppe ab; wirksam frühestens am 15. Mai 2026; verfügbar für alle Google-Workspace-Kunden; betrifft Gmail, Chat, Kalender, Admin-Konsole, Cloud Identity API, Admin SDK Directory API und Groups Settings API)
- Google Workspace Admin Help — „Changes to internal & external classifications in Google Groups“ (hat eine interne Gruppe externe Mitglieder, ob direkt oder indirekt über eine verschachtelte Gruppe, wird sie als extern klassifiziert, um diese bestehenden externen Mitgliedschaften zu erhalten; als extern neu klassifizierte Gruppen erhalten eine neue Untereinstellung, die nur Gruppenadministratoren erlaubt, externe Mitglieder hinzuzufügen; keine sofortige Mitgliederentfernung während der Umstellung; für Nutzer sichtbare Effekte umfassen Hinweise auf externe Gruppen in der Konsole und Änderungen an der Anzeige von E-Mails aus einer anderen Gruppe)