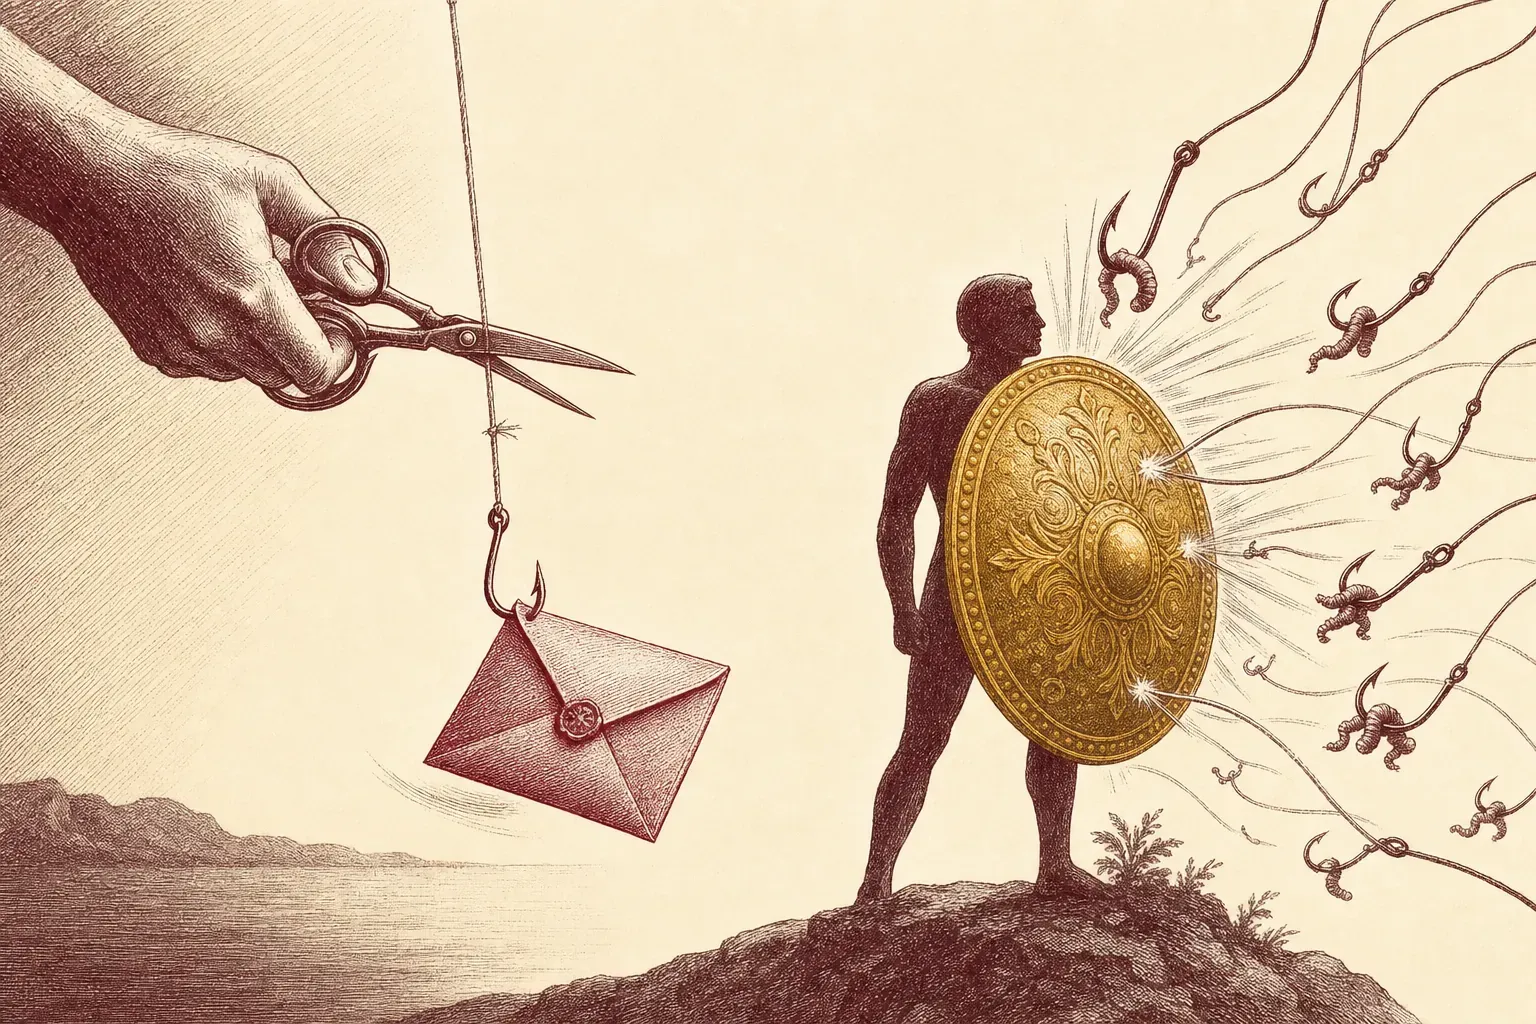
Seit November 2025 weist Google Massenversender ab, die keine Ein-Klick-Abmeldung anbieten — der sichere Weg zum Abmelden steckt also jetzt direkt in deinem Postfach, während der gefährliche weiterhin im E-Mail-Text sitzt. Ich habe getestet, welche Abmeldemethoden Daten preisgeben und welche nicht: der Header-Button oben ist sauber, der im Text vergrabene Link kann bestätigen, dass deine Adresse aktiv ist, oder einen Tracker laden, und bei Spam ist Abmelden das Schlimmste, was du tun kannst. So verlässt du jede Liste, ohne dem Absender etwas zu geben.
Der sichere Button gegen den riskanten Link
Die sichere Option ist der kleine Abmelden-Link, den deine App oben in der Nachricht neben dem Absender zeigt. Er nutzt einen Header, den dein Anbieter für dich ausführt. Die riskante Option ist der im Text vergrabene Abmeldelink, der die getrackte Webseite des Absenders in deinem Browser öffnet.
Beide sehen ähnlich aus, verhalten sich aber völlig anders. Der Header-Button übergibt die Anfrage deinem Mailanbieter, der den Server des Absenders direkt kontaktiert — dein Browser, deine IP und deine Cookies berühren den Absender nie. Der Link im Text macht das Gegenteil: Er öffnet eine von dir geladene Landingpage auf der Domain des Absenders, die deine IP protokollieren, Cookies setzen, deinen Browser per Fingerprint erfassen und bei einem bösartigen Absender weit Schlimmeres als ein „Du bist abgemeldet” ausliefern kann.
Nach dem Test dutzender Newsletter war das Muster konstant: Seriöse Absender liefern beides, und der Header-Button ist stets der sauberere Weg. Der Link im Text ist nur nötig, wenn ein Absender den Header weggelassen hat — was für jede Firma mit großem Versand inzwischen ihr eigenes Zustellbarkeitsproblem ist, nicht deines. Zur größeren Geschichte, warum diese Links so oft scheitern, siehe warum Abmeldelinks nicht funktionieren.
Wie die Ein-Klick-Abmeldung funktioniert
Die Ein-Klick-Abmeldung ist in RFC 8058 definiert. Die E-Mail trägt einen List-Unsubscribe- und einen List-Unsubscribe-Post-Header; tippst du auf Abmelden, sendet dein Anbieter eine einfache HTTPS-POST-Anfrage an die URL des Absenders — ohne Cookies, ohne Autorisierung und ohne Browserkontext — und entfernt dich.
Der Mechanismus ist bewusst minimal. Laut RFC 8058 sendet die POST-Anfrage nur den Wert List-Unsubscribe=One-Click und „DARF KEINE Cookies, HTTP-Autorisierung oder andere Kontextinformationen enthalten”. Beide Header müssen von einer gültigen DKIM-Signatur abgedeckt sein, damit ein Spammer sie nicht fälschen kann, um dich von einer Liste abgemeldet erscheinen zu lassen, auf der du stehst.
Praktische Folge: Außer dem undurchsichtigen Token in der URL, das dem Absender sagt, welches Abo zu beenden ist, reist nichts über dich mit der Anfrage. Keine Seite zu laden, kein Pixel zu zünden, kein Formular auszufüllen. Das ist die Methode, die Gmail und Yahoo Massenversendern nun vorschreiben — laut Googles Richtlinien für Absender wurde die Ein-Klick-Abmeldung für große Volumen verpflichtend, die die Anfrage zudem binnen 48 Stunden bearbeiten sollen, wobei nicht konforme Mail ab November 2025 mit Ablehnung rechnen muss.
Ertrinkst du in Listen und willst nicht durch die Seiten dutzender Absender klicken? Leave Me Alone scannt dein Postfach und meldet dich massenhaft ab, indem es den Mechanismus jedes Absenders für dich übernimmt — du öffnest also nie selbst eine getrackte Landingpage oder einen zwielichtigen Link.
Tracking-Pixel und die Bestätigung, dass du aktiv bist
Ein Tracking-Pixel ist ein unsichtbares 1x1-Bild. Lädt deine Mail-App es, protokolliert der Server des Absenders deine IP-Adresse, ungefähre Position, dein Gerät und die Öffnungszeit — und bestätigt, dass deine Adresse echt und gelesen ist. Schon das Öffnen von Spam kann das auslösen, noch bevor du klickst.
Das übersehen die meisten: Die Gefahr ist nicht nur der Abmeldelink, sondern überhaupt das Öffnen der Mail mit aktivierten Bildern. Das Pixel „ist mit einem Tracking-Objekt verknüpft, das auf dem Server des Absenders gespeichert ist”, und lädt dein Client es, „protokolliert der Webserver, auf dem die Datei liegt, die Anfrage” — und gibt deine IP, eine Position aus Reverse-Lookup, dein Gerät und die Anzahl der Wiederöffnungen preis.
Für Spammer ist dieser eine Ladevorgang Gold wert. Wie der Mechanismus dokumentiert ist, senden sie „ähnliche E-Mails an eine große Zahl von Adressen und prüfen dann, welche gültig sind” — gültig heißt, die Adresse ist in Gebrauch, kam an den Spamfiltern vorbei und wurde wirklich gelesen. Ein geladenes Pixel bestätigt alle drei, was deine Adresse wertvoller zum Verkauf und aggressiver gezielt macht. Die Abwehr: externe Bilder standardmäßig blockieren und nur für vertraute Absender laden.
Wie man einen gefälschten Abmeldelink erkennt
Fahre mit der Maus über den Abmeldelink, ohne zu klicken, und lies die echte Zieldomain — eine Fälschung stimmt selten mit dem Absender überein. Weitere Anzeichen: unstimmige Anzeigenamen, Dringlichkeit oder Drohungen, eine Aufforderung zum Anmelden oder Dateneingeben zum Abmelden und Mail von einer Marke, bei der du dich nie angemeldet hast.
Eine echte Abmeldung ist langweilig einfach. Das BSI rät, verdächtige Links nicht anzuklicken, den Absender zu prüfen und keine Daten einzugeben; ein seriöser Absender darf keine Gebühr verlangen, keine Anmeldung erzwingen und außer deiner Adresse keine Information fordern, um dich zu entfernen. Jeder Abmeldevorgang, der Passwort, Zahlung oder persönliche Daten verlangt, ist per Definition ein Warnsignal.
Die Checkliste, die ich vor jedem Klick in einer Nachricht durchgehe:
- Schweben, nicht klicken. Lies die URL in der Statusleiste. Ist die Domain nicht die echte Absenderdomain, stopp.
- Prüfe, ob du dich je angemeldet hast. Mail von einer unbekannten Marke ist keine Liste, von der man sich „abmeldet” — sie ist Köder.
- Achte auf den Ton. Dringlichkeit, Drohungen oder „Bestätige, um dein Konto zu behalten” gehören zu Phishing, nicht zum Abmelden.
- Gib nie Daten ein. Eine echte Abmeldung braucht nur den Klick. Verlangt sie mehr, ist es keine Abmeldung.
Im Zweifel behandle den Link als feindlich und nutze stattdessen die folgenden Methoden.
Gmail und Apple Mail sicher nutzen
Nutze in Gmail den Abmelden-Link neben dem Absendernamen und aktiviere Vor dem Anzeigen externer Bilder fragen. Aktiviere in Apple Mail den Schutz der Mail-Aktivitäten, der entfernte Inhalte über einen Proxy lädt und deine IP verbirgt, sodass Absender Öffnungen oder Standort nicht erkennen.
Beide Clients bieten den sicheren Header-Button und einen Weg, Pixel zu neutralisieren:
- Gmail zeigt bei erkannten Listen einen Abmelden-Link neben dem Absender — das ist der RFC-8058-Header-Weg, nicht der Link im Text. Um Pixel zu stoppen, öffne die Einstellungen und wähle unter Bilder die Option Vor dem Anzeigen externer Bilder fragen. Kombiniere das mit einem regelmäßigen Aufräumen über den schnellsten Weg zur Massenabmeldung.
- Apple Mail bietet den Schutz der Mail-Aktivitäten, der laut Apples Anleitung entfernte Inhalte privat lädt und deine IP-Adresse verbirgt, sodass Absender deine IP nicht sehen und nicht zuverlässig erkennen, ob du die Nachricht geöffnet hast. Auch seine integrierte Abmelde-Abfrage nutzt die Header-Methode.
Schalte beide Schutzfunktionen einmal ein, und die riskantesten Signale — Pixel-Öffnungen und getrackte Landingpages — erreichen die Absender nicht mehr, ohne dass du wieder daran denkst.
Wann stattdessen blockieren und filtern
Bei Mail, für die du dich nie angemeldet hast, melde dich nicht ab — blockiere und filtere. Sich von Spam abzumelden bestätigt nur, dass deine Adresse aktiv ist. Markiere ihn als Spam, um den Filter deines Anbieters zu trainieren, oder erstelle eine Regel, die künftige Nachrichten automatisch löscht, sodass kein Signal den Absender erreicht.
Die Entscheidung ist binär. Erkennst du den Absender und hast dich einst angemeldet, melde dich über den Header-Button ab — das ist sauber und dein Recht. Ist die Mail unaufgefordert, ist der Abmeldelink eine Falle, und der richtige Zug ist, die Mail verschwinden zu lassen, ohne überhaupt zu reagieren.
Als Spam zu markieren ist der stärkste Zug, denn er tut zweierlei zugleich: Er entfernt die Nachricht und liefert ein Signal an den Klassifikator deines Anbieters, damit ähnliche Mail automatisch abgefangen wird. Ein Filter ist die chirurgische Alternative für einen bekannten Nervensender, der nicht ganz Spam ist — stelle ihn so ein, dass er den Posteingang überspringt und löscht. So oder so verlässt nichts dein Postfach. Den ganzen Ablauf zeigt wie man Newsletter aus dem Posteingang entfernt und der tiefere Leitfaden zu unerwünschter Mail.
Ein Tool, das sich für dich abmeldet
Ein spezieller Abmeldedienst scannt dein Postfach, listet jeden Absender und entfernt dich massenhaft — und übernimmt den Header oder Link jedes Absenders auf seiner Seite, sodass du nie selbst eine getrackte Seite oder einen verdächtigen Link öffnest. Er kann auch Absender blockieren oder bündeln, die Abmeldungen ignorieren.
Der Reiz eines Tools liegt darin, dass es zwischen dir und dem Absender steht. Statt dutzende Nachrichten zu öffnen — jede eine Chance, ein Pixel zu laden oder auf einen schlechten Link zu treffen — prüfst du eine einzige Liste und handelst einmal. Ein Dienst wie Leave Me Alone verarbeitet die Abmeldung für dich und kann Absender, die sie nicht erfüllen, direkt blockieren — genau die Kategorie, in der das eigene Klicken am riskantesten ist.
Es ist nicht der einzige Weg — der manuelle Header-Button ist kostenlos und für eine Handvoll Listen völlig sicher. Doch ab ein paar Dutzend Abos beginnen die gesparte Zeit und die vermiedene Preisgabe zu zählen. Vergleiche deine Optionen in den besten Newsletter-Abmeldediensten, und wenn Tempo zählt, melde dich schnell von allen E-Mails ab.
Fazit
Nutze den Header-Abmelden-Button für bekannte Absender, blockiere und melde alles Unaufgeforderte und aktiviere Bildblockierung oder den Schutz der Mail-Aktivitäten, damit Pixel dich nicht tracken. Klicke nie einen Link im Text bei Mail, für die du dich nicht angemeldet hast. Ein Massen-Tool lohnt sich ab ein paar Dutzend Listen.
Am besten für: alle, die Newsletter loswerden wollen, ohne ihre IP preiszugeben, Spammern ihre Adresse zu bestätigen oder einen Phishing-Link zu riskieren — der Header-Button plus Bildblockierung deckt die große Mehrheit der Fälle, und ein Massen-Tool übernimmt den langen Schwanz.
Überspringen, wenn: du nur eine Handvoll Abos von vertrauten Absendern hast — dann genügt der Ein-Klick-Header-Button allein, und ein bezahlter Dienst ist überflüssig.
Die eine Regel, die dich schützt: Die Methode zählt mehr als der Klick. Melde dich über den Kanal ab, den dein Anbieter kontrolliert — den Header-Button — und lass Blockieren, Filtern oder ein Tool alles erledigen, was du nie verlangt hast. Deine Daten gehen nur dann an den Absender, wenn du es zulässt.

Alexis Dollé, E-Mail-Experte seit über 10 Jahren. Gründer von Email Tools. Ich teste jeden Mail-Client und jedes Tool selbst und schreibe dann darüber, wie ich es einem Freund erklären würde — kein Marketing-Geschwätz, keine gesponserten Rankings, jede Aussage belegt.
LinkedInQuellen & Referenzen
- IETF RFC 8058, „Signaling One-Click Functionality for List Email Headers” — List-Unsubscribe- und List-Unsubscribe-Post-Header, DKIM-Signaturpflicht, POST ohne Cookies oder Kontext. Aufgerufen am 2026-06-08. datatracker.ietf.org/doc/html/rfc8058
- Google Workspace Admin-Hilfe, „FAQ zu den Richtlinien für Absender” — Ein-Klick-Abmeldung für Massenversender Pflicht, Bearbeitung binnen 48 Stunden, verschärfte Durchsetzung ab November 2025. Aufgerufen am 2026-06-08. support.google.com/a/answer/14229414
- BSI, „Spam, Phishing & Co.” — verdächtige Links nicht anklicken, Absender prüfen, keine Daten eingeben. Aufgerufen am 2026-06-08. bsi.bund.de
- Apple Support, „Schutz der Mail-Aktivitäten auf dem iPhone verwenden” — verbirgt die IP-Adresse, lädt entfernte Inhalte privat, sodass Absender Öffnungen oder Standort nicht erkennen. Aufgerufen am 2026-06-08. support.apple.com/de-de/guide/iphone
- Web Beacon (Tracking-Pixel) — unsichtbares 1x1-Bild, das IP, Position, Gerät und Öffnungszeit protokolliert; dient dazu, gültige und gelesene Adressen zu bestätigen. Aufgerufen am 2026-06-08. en.wikipedia.org/wiki/Web_beacon
Häufige Fragen
Ist es sicher, sich von E-Mails abzumelden?
Es ist sicher, sich von seriösen Unternehmen abzumelden, bei denen du dich wirklich angemeldet hast, besonders über den Header-Abmelden-Button oben in der Nachricht. Riskant ist es, den Abmeldelink in unaufgeforderter Spam- oder Phishing-Mail anzuklicken — dieser Link kann bestätigen, dass deine Adresse aktiv ist, oder dich auf eine bösartige Seite führen. Die Regel: melde dich bei bekannten Absendern ab, blockiere und melde den Rest.
Was ist der sicherste Weg, sich von einer E-Mail abzumelden?
Nutze den Ein-Klick-Abmelden-Button, den dein Anbieter oben in der Nachricht neben dem Absender zeigt. Er nutzt den in RFC 8058 definierten List-Unsubscribe-Header, sodass dein Mailanbieter die Anfrage für dich sendet — ohne die Webseite des Absenders zu öffnen, einen Tracker zu laden oder Cookies zu übergeben. Es ist die einzige Methode, die dich abmeldet, ohne deinen Browser dem Absender preiszugeben.
Kann ein Klick auf Abmelden bestätigen, dass meine Adresse aktiv ist?
Ja, bei Spam und Phishing. Spammer senden an riesige Adresslisten und beobachten dann, wer interagiert. Ein Klick auf ihren Abmeldelink — oder schon das Laden eines Tracking-Pixels beim Öffnen — signalisiert, dass deine Adresse echt, überwacht und gelesen ist, was sie wertvoller zum Verkauf und gezielter für künftigen Spam macht. Bei seriösen Absendern ist das kein Problem; bei unaufgeforderter Mail blockiere lieber.
Wie erkenne ich einen gefälschten Abmeldelink?
Fahre mit der Maus über den Link, ohne zu klicken, und lies die Zieldomain — eine Fälschung stimmt selten mit der echten Absenderdomain überein. Achte auf unstimmige Anzeigenamen, Dringlichkeit oder Drohungen, Aufforderungen zum Anmelden oder Eingeben von Daten zum Abmelden und Mail von einer Marke, bei der du dich nie angemeldet hast. Eine echte Abmeldung verlangt nie ein Passwort oder mehr als deine E-Mail-Adresse.
Wissen Tracking-Pixel, ob ich eine E-Mail geöffnet habe?
Standardmäßig ja. Ein Tracking-Pixel ist ein unsichtbares 1x1-Bild; lädt deine Mail-App es, protokolliert der Server des Absenders deine IP-Adresse, ungefähre Position, dein Gerät und die Öffnungszeit. Externe Bilder zu blockieren oder Apples Schutz der Mail-Aktivitäten zu nutzen, der Inhalte über einen Proxy lädt und deine IP verbirgt, hindert den Absender daran zu erfahren, ob und wo du geöffnet hast.
Soll ich mich abmelden oder Spam einfach blockieren?
Blockiere und melde Spam; melde dich nur bei bekannten Absendern ab. Sich von echten Firmen abzumelden ist dein Recht und sie müssen es erfüllen. Von Spam abzumelden bewirkt meist das Gegenteil — es bestätigt, dass deine Adresse aktiv ist. Bei unaufgeforderter Mail trainiert das Markieren als Spam den Filter deines Anbieters und hält jedes Signal vom Absender fern.
Auch lesenswert: Warum Abmeldelinks nicht funktionieren — die Zustellbarkeitsgeschichte hinter kaputten Abmeldungen. Der schnellste Weg zur Massenabmeldung — viele Listen sicher auf einmal leeren. Von unerwünschter Mail abmelden — wann blockieren statt abmelden.