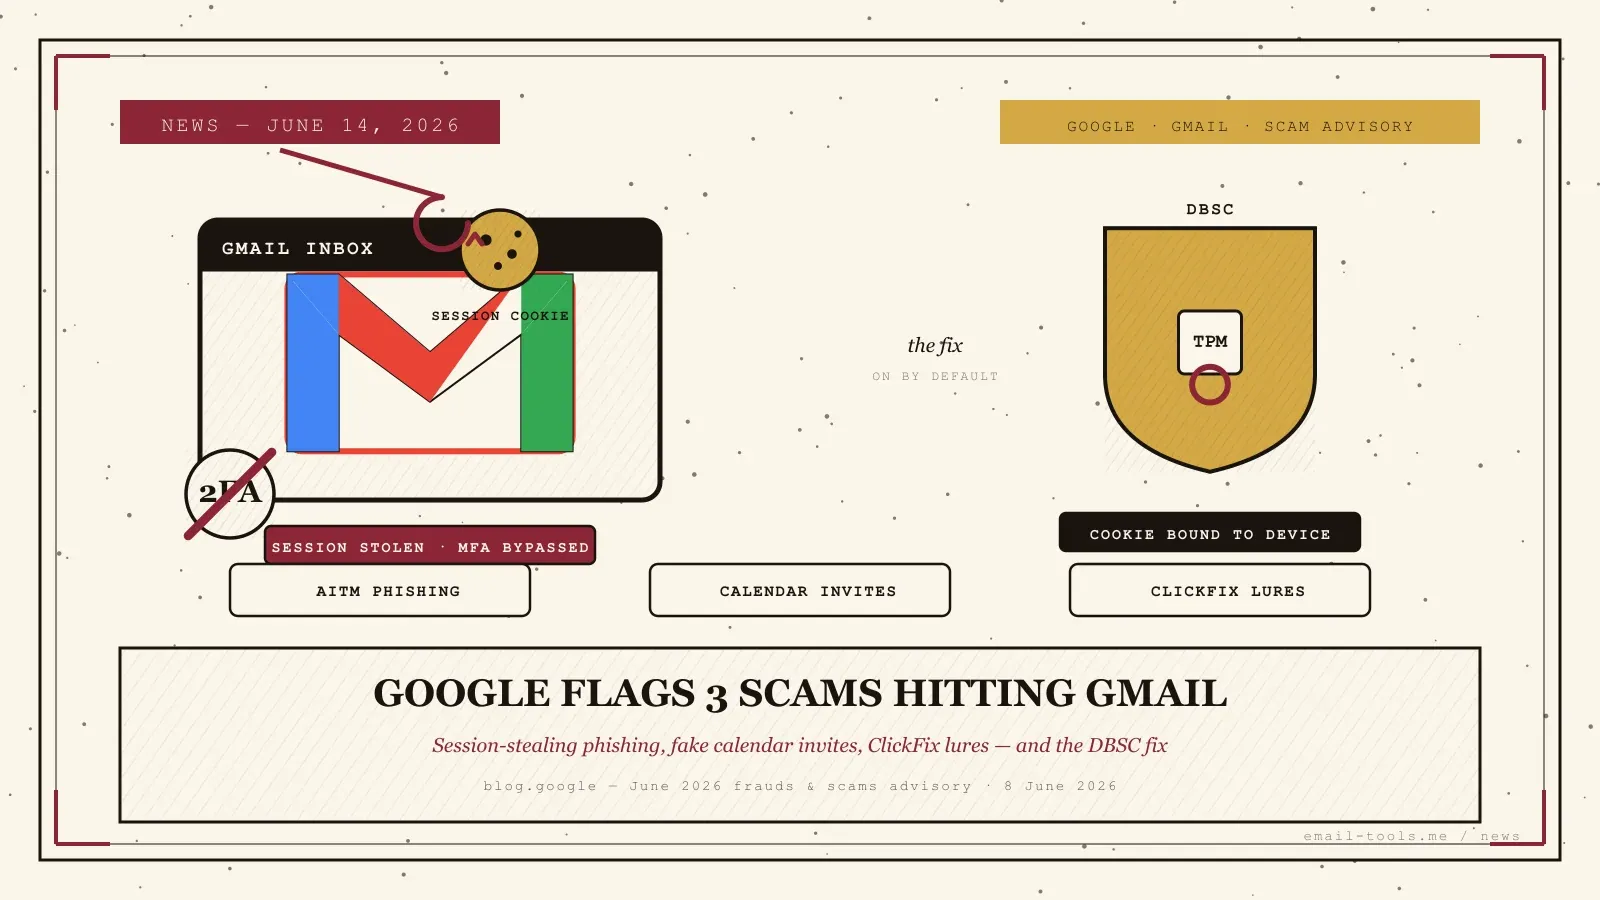
Google acaba de ponerle número a las amenazas que aterrizan en tu bandeja. El 8 de junio de 2026 publicó su aviso trimestral sobre fraudes y estafas, y tres de las técnicas que destaca apuntan directamente a los usuarios de correo, entre ellas un método de phishing que pasa por delante de la verificación en dos pasos. El telón de fondo es contundente: Google recoge la estimación del NASDAQ Global Financial Crime Report de 580.000 millones de dólares en pérdidas mundiales por fraude en 2025, con alrededor de uno de cada cinco adultos en el punto de mira. Esto es lo que golpea a las cuentas de Gmail, y los pasos concretos que mantienen la tuya fuera de la cuenta.
De qué advierte el aviso de Google
El aviso de Google de junio de 2026 nombra tres ataques transmitidos por correo: el phishing de adversario en el medio (AITM) que roba tu sesión de inicio activa, el phishing por invitación de calendario que cuela falsos avisos de renovación en tu agenda, y los señuelos ClickFix que te hacen ejecutar tú mismo el comando de un atacante. Un cuarto patrón —la suplantación de la policía y de organismos públicos con direcciones de correo casi idénticas— envuelve la capa de ingeniería social alrededor de los tres.
El gran giro es el AITM. En lugar de capturar tu contraseña, estos kits —Google cita Tycoon 2FA y Lighthouse— replican una página de inicio real y capturan la cookie de sesión que el servicio emite tras la autenticación, eludiendo por completo la verificación en dos pasos. Es un salto notable respecto al phishing de Gmail que abusó del correo firmado de Google el mes pasado: tu código 2FA ya no es el muro que era. La segunda técnica deposita falsos avisos de «renovación» o de «pago fallido» directamente en invitaciones de Google Calendar que rellenan tu agenda automáticamente, y la tercera —ClickFix— sirve una página falsa de actualización que te pide pegar un comando en tu terminal, a menudo oculta en documentos en la nube y en Google Sites mediante capas «invisibles» que burlan los filtros.
Qué significa para tu bandeja
El hilo común es que estos ataques te apuntan a ti, no a un fallo del software: funcionan haciéndote aprobar, pegar o pulsar algo. Eso los vuelve eficaces precisamente contra los usuarios que se sienten seguros porque tienen la 2FA activada. Para cualquiera con una cuenta de Gmail o Workspace en 2026, el aviso es un recordatorio para desconfiar del canal, no solo del remitente.
El dinero deja claro lo que está en juego. Junto a los 580.000 millones de dólares, Google recoge el recuento del FBI: más de 11.000 millones de dólares perdidos por los estadounidenses en estafas relacionadas con criptomonedas en 2025, el botín que persiguen en última instancia las campañas de suplantación policial y de AITM. Y el vector del calendario recuerda que la bandeja ya no es la única puerta de entrada: un atacante capaz de escribir en tu agenda gana un punto de apoyo de apariencia fiable sin pasar nunca por tu filtro antispam, la misma premisa de «confiar en la fuente» que explotó desde otro ángulo el fallo de suplantación de Exchange «ghost sender» de junio. A medida que asistentes de IA como el agente Gemini Spark de Google empiezan a actuar automáticamente sobre el contenido de la bandeja y del calendario, una invitación envenenada tiene más vías para causar daño que hace un año.
Cómo proteger tu Gmail ahora mismo
La defensa propia de Google se llama Device Bound Session Credentials (DBSC), ya disponible de forma general en Chrome para Windows y activada por defecto: vincula tu sesión al chip de hardware de tu dispositivo, de modo que una cookie robada no puede reutilizarse en otro sitio. Mantén Chrome actualizado y te protege automáticamente; el resto es cuestión de hábito.
DBSC es la parte en la que no tienes que pensar. Vincula tu sesión del navegador a una clave privada en el TPM del dispositivo, de manera que un atacante que se lleve tu cookie de sesión no puede usarla en su propia máquina. Google empezó a desplegarlo en Chrome para Windows el 25 de mayo de 2026, activo por defecto para cuentas personales y de Workspace, sin intervención del administrador y sin interruptor de apagado; la compatibilidad con macOS mediante la Secure Enclave va detrás. Comprobé mi propia configuración de Windows y Chrome mientras escribía esto: no hay nada que activar, y ese es justamente el sentido.
Los hábitos, en cambio, son la mitad que te corresponde. Haz esto: abre un servicio directamente en una pestaña nueva en lugar de pulsar un enlace de un correo o de una entrada de calendario inesperados; trata una invitación sorpresa como un correo sorpresa. No hagas esto nunca: escanear un código QR de un mensaje no solicitado con tu teléfono personal, ni pegar en tu terminal un comando de un «arreglo» en línea; esa sola acción es todo el ataque ClickFix. Y cualquier mensaje que diga ser de la policía o de un ministerio y te presione para pagar o entregar credenciales es, según Google, una estafa por definición: los organismos reales no actúan así.
Alexis Dollé, experto en correo desde hace más de 10 años. Fundador de Email Tools. Pruebo yo mismo cada cliente y utilidad de correo y luego escribo sobre ellos como se lo explicaría a un amigo: sin palabrería de marketing, sin rankings patrocinados, cada afirmación con su fuente.
LinkedInPreguntas frecuentes
¿De qué advierte el aviso de Google de junio de 2026? — tres ataques por correo y la suplantación de autoridades
En su aviso publicado el 8 de junio de 2026, Google señala tres técnicas dirigidas a los usuarios de correo: el phishing de adversario en el medio (AITM) que roba tu sesión de inicio en lugar de tu contraseña, el phishing por invitación de calendario que cuela falsos avisos de renovación o de pago directamente en tu agenda, y los señuelos ClickFix que te empujan a pegar el comando de un atacante en tu propio dispositivo. También alerta sobre estafadores que suplantan a la policía o a organismos públicos con direcciones de correo casi idénticas.
¿Cómo elude el phishing AITM la 2FA? — roba la cookie de sesión, no el código
Una página de adversario en el medio replica una pantalla de inicio real y reenvía en tiempo real todo lo que escribes al servicio auténtico. Superas la verificación en dos pasos con normalidad, pero la página falsa captura la cookie de sesión que el servicio devuelve. Con esa cookie, el atacante figura como ya conectado en su propia máquina; tu contraseña y tu código 2FA nunca tienen que reutilizarse. Google cita kits de phishing como Tycoon 2FA y Lighthouse que automatizan la maniobra.
¿Qué es el phishing por invitación de calendario? — falsos avisos que rellenan tu Google Calendar automáticamente
Los atacantes envían una invitación de Google Calendar que rellena tu agenda automáticamente con un aviso falso —una «renovación de suscripción», una alerta de «pago fallido» o una reunión— y luego enlaza a un formulario de phishing. Como la entrada aparece dentro del Calendario y no en tu bandeja, puede esquivar la atención que prestarías a un correo normal. Trata las entradas de calendario inesperadas con la misma desconfianza que un mensaje inesperado.
¿Qué es ClickFix y por qué es peligroso? — te hace ejecutar tú mismo el software malicioso
ClickFix es un señuelo que muestra una página falsa de error o de actualización pidiéndote que lo «arregles» copiando un comando y pegándolo en la terminal o en el cuadro Ejecutar de tu equipo. Ese comando instala software malicioso. Google señala que estas páginas suelen alojarse en documentos en la nube y en Google Sites con capas «invisibles» para esquivar los filtros. La regla es simple: nunca pegues en tu dispositivo un comando que no hayas escrito tú.
¿Qué es DBSC y está activo para mí? — sí, por defecto en Chrome para Windows
DBSC es la defensa de Google contra el robo de cookies de sesión. Vincula criptográficamente tu sesión del navegador a una clave privada guardada en el chip de seguridad de tu dispositivo (el TPM en Windows), de modo que una cookie copiada a otra máquina sencillamente no funciona. Está disponible de forma general en Chrome para Windows, en despliegue desde el 25 de mayo de 2026, y activado por defecto tanto para cuentas personales de Google como para Workspace: no hay interruptor que activar. La compatibilidad con macOS mediante la Secure Enclave llega a continuación.
¿Qué pasos sencillos protegen mi Gmail hoy? — entrar directo, no pegar nada, desconfiar de las sorpresas
Entra directamente en el sitio de un servicio en lugar de pulsar enlaces de correos o invitaciones de calendario inesperados; nunca escanees un código QR de un correo sorpresa con tu teléfono personal; nunca copies y pegues en tu terminal comandos de un «arreglo» en línea; y trata como sospechoso cualquier mensaje no solicitado que diga ser de la policía o de un ministerio. Mantén Chrome actualizado para que DBSC proteja tu sesión automáticamente.
Sources
- Google — «Google’s June 2026 frauds and scams advisory», publicado el 8 de junio de 2026 (fuente primaria: tres técnicas dirigidas al correo —phishing AITM que captura cookies de sesión y elude la 2FA, phishing por invitación de calendario con falsos avisos de renovación, señuelos ClickFix alojados en documentos en la nube / Google Sites con páginas «invisibles»; suplantación de policía/organismos con direcciones casi idénticas; 580.000 millones de dólares en pérdidas mundiales por fraude en 2025 según el NASDAQ Global Financial Crime Report; alrededor de uno de cada cinco adultos afectado; «más de 11.000 millones de dólares» en pérdidas por estafas con criptomonedas en EE. UU. en 2025 según el FBI; consejos —entrar directamente, no escanear QR de un correo sorpresa, no pegar comandos desconocidos, desconfiar de falsas autoridades)
- Google Workspace Updates — «Prevent account takeovers with Device Bound Session Credentials (DBSC), now generally available in the Chrome browser for Windows» (DBSC disponible en Chrome para Windows, despliegue desde el 25 de mayo de 2026, activado por defecto para cuentas personales y de Workspace, sin intervención del administrador)
- Google Security Blog — «Protecting Cookies with Device Bound Session Credentials» (base técnica: sesión vinculada a una clave privada en el TPM / la Secure Enclave del dispositivo, de modo que una cookie robada no puede reutilizarse en otra máquina)
- Kymatio — «Google June 2026 Fraud Advisory: Hybrid Cyber Threats», 11 de junio de 2026 (corroboración independiente: los kits AITM Tycoon 2FA y Lighthouse capturan cookies de sesión activas y «eluden por completo la verificación en dos pasos»; phishing de calendario y evasión mediante páginas invisibles en documentos en la nube; DBSC vincula las sesiones al hardware del dispositivo)