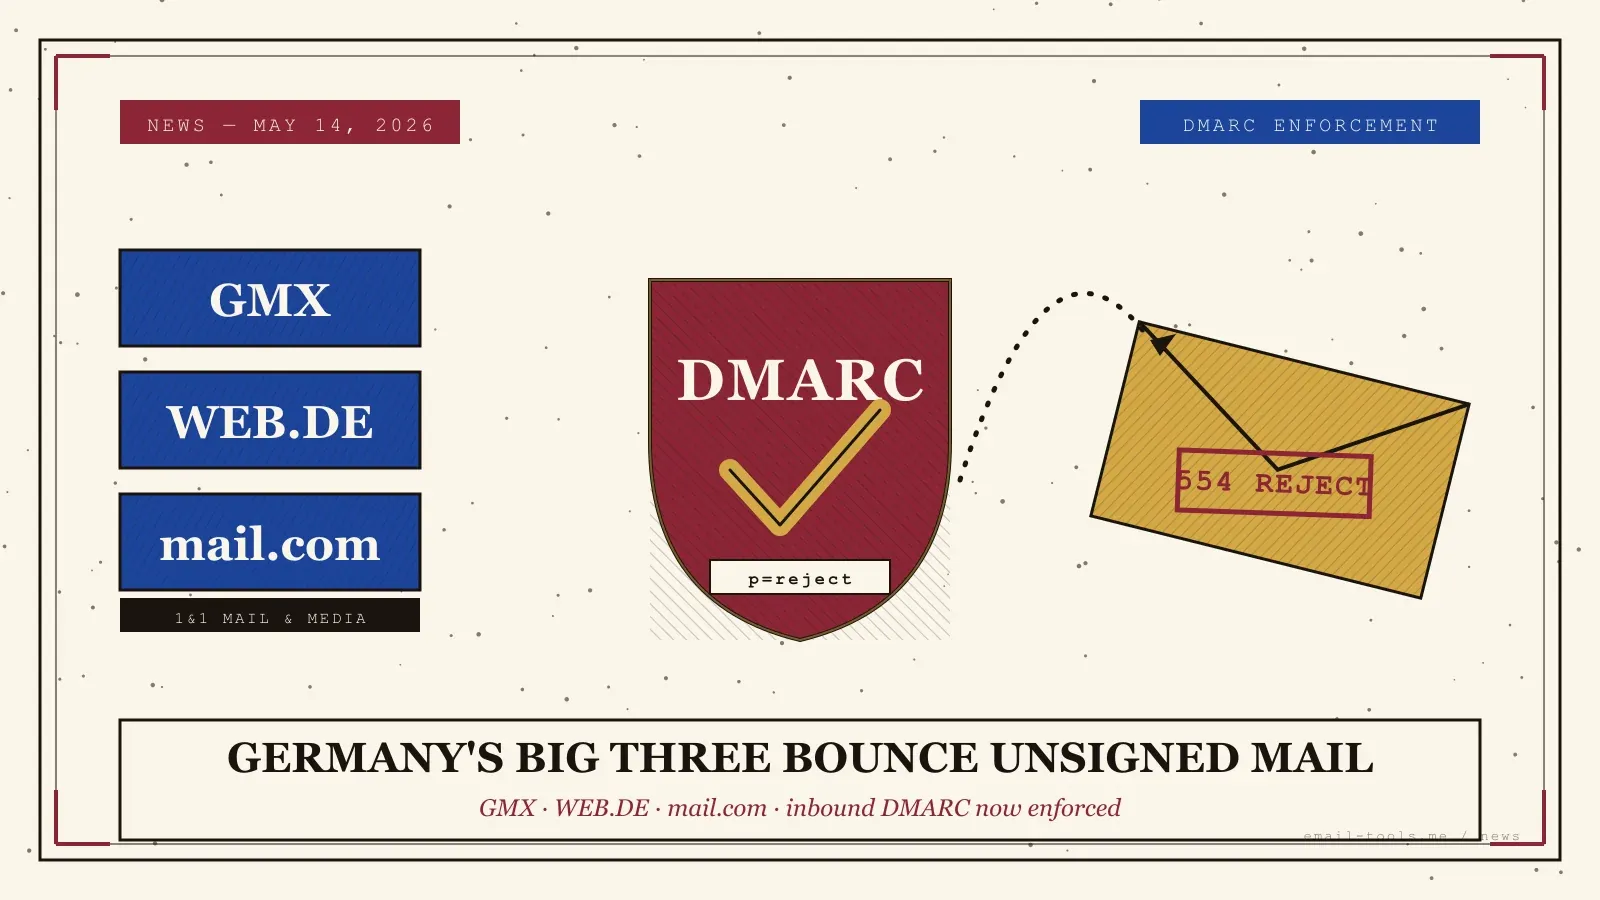
Deutschlands drei größte Endkunden-E-Mail-Marken haben gerade die Messlatte für alle verschoben, die Mail von ihrer eigenen Domain senden. Am 6. Mai 2026 meldeten Zustellbarkeitsexperten, dass 1&1 Mail & Media — das Unternehmen hinter GMX, WEB.DE und mail.com — die eingehende DMARC-Durchsetzung aktiviert. Mail von einer Domain, die sagt „weise mich ab, wenn ich die Authentifizierung nicht bestehe“, wird jetzt beim Wort genommen — und direkt an der Tür abgewiesen.
Was sich konkret ändert
GMX, WEB.DE und mail.com respektieren jetzt die DMARC-Richtlinie der Absenderdomain. Wenn Ihre Domain p=reject veröffentlicht und eine Nachricht, die angeblich von Ihnen stammt, sowohl die SPF- als auch die DKIM-Prüfung nicht besteht, weisen die drei Anbieter sie während der SMTP-Transaktion mit dem Fehler 554 Transaction failed Reject due to domain’s DMARC policy ab. Früher konnte solche Mail im Spam landen oder sogar im Posteingang. Jetzt kommt sie gar nicht mehr an. (Quelle: Spam Resource, 6. Mai 2026.)
Die Änderung ist ein schrittweiser Rollout über die Wochen nach der Ankündigung Anfang Mai — kein einzelner Schalter. Sie bringt die GMX-Gruppe auf eine Linie mit Gmail und Yahoo, die ihre Absenderregeln seit Februar 2024 durchsetzen, mit Microsoft seit Mai 2025 und mit der französischen La Poste seit September 2025. p=reject zu respektieren ist das letzte Puzzlestück — der Postfach-Anbieter tut endlich, was die Absenderdomain ausdrücklich verlangt hat.
Warum das für Ihren Posteingang wichtig ist
Wenn Sie Ihre Mail bei GMX, WEB.DE oder mail.com lesen, ist das ein stilles Sicherheits-Upgrade: Phishing-Nachrichten, die eine geschützte Domain fälschen — eine Bank, einen Lieferdienst, einen Arbeitgeber —, werden gestoppt, bevor sie Sie erreichen. Wenn Sie von Ihrer eigenen Domain senden, ist es eine harte Frist. Eine p=reject-Richtlinie mit einer kaputten DKIM-Signatur bedeutet jetzt, dass Ihre Nachricht an einen GMX- oder WEB.DE-Kontakt stillschweigend zu einem Bounce wird.
GMX ist ungewöhnlich streng dabei, was als authentifiziert zählt. Eine gültige DKIM-Signatur ist Pflicht, und die DKIM-Domain muss mit Ihrer sichtbaren Absenderadresse übereinstimmen — mindestens im „relaxed“-Modus. SPF allein reicht nicht — GMX stellt klar fest: „SPF allein ist nicht ausreichend.“ (Quelle: GMX Postmaster, abgerufen am 14. Mai 2026.) Der Fehlerfall ist hier also präzise: Domains, die zum Sicherheits-Abzeichen auf p=reject umgestellt haben, ohne die DKIM-Signierung je korrekt zum Laufen zu bringen.
Was Sie diese Woche tun sollten
Prüfen Sie den DMARC-Eintrag Ihrer Domain. Steht dort p=reject, stellen Sie sicher, dass DKIM jede Nachricht signiert und dass die Signaturdomain mit Ihrer Absenderadresse übereinstimmt — senden Sie eine Test-Mail an eine GMX- oder WEB.DE-Adresse und lesen Sie die Header. Ist DKIM noch nicht solide, stellen Sie Ihre Richtlinie auf p=none oder p=quarantine zurück, statt p=reject auf einer kaputten Konfiguration zu belassen.
Für die meisten Leser dieser Seite gilt: Sie senden aus einem normalen Gmail-, Outlook- oder GMX-Postfach, und es gibt nichts zu tun — Ihr Anbieter authentifiziert Ihre Mail für Sie. Handeln müssen alle, die eine eigene Domain betreiben: Freelancer, kleine Unternehmen, Newsletter-Autoren, jeder, der [email protected] eingerichtet hat. Wenn Ihre Mail an deutsche Kontakte zu verschwinden beginnt, ist das die erste Sache, die Sie prüfen sollten. Und falls Ihr eigenes Postfach je eingehende Mail abgewiesen hat, behandelt unser Leitfaden dazu, was zu tun ist, wenn der Gmail-Speicher voll ist, die Empfangsseite desselben Bounce-Problems.
Das übergreifende Signal ist klar: 2026 ist es keine harmlose Übertreibung mehr, eine strikte DMARC-Richtlinie zu veröffentlichen, die man nicht wirklich erfüllen kann. Die Postfach-Anbieter fangen an, Ihnen zu glauben.
Alexis Dollé, seit über 10 Jahren E-Mail-Experte. Gründer von Email Tools. Ich teste jeden E-Mail-Client und jedes Tool selbst und schreibe dann darüber, wie ich es einem Freund erklären würde — kein Marketing-Geschwätz, keine gesponserten Rankings, jede Aussage belegt.
LinkedInHäufige Fragen
Was haben GMX, WEB.DE und mail.com angekündigt? — die eingehende DMARC-Durchsetzung, die p=reject respektiert
Ihre Muttergesellschaft, die 1&1 Mail & Media GmbH, aktiviert die eingehende DMARC-Durchsetzung. Wenn eine Absenderdomain eine DMARC-Richtlinie mit p=reject veröffentlicht und eine Nachricht von dieser Domain die Authentifizierung nicht besteht, weisen GMX, WEB.DE und mail.com die Nachricht jetzt während der SMTP-Transaktion ab, statt sie zuzustellen oder als Spam einzusortieren.
Betrifft das die E-Mails, die ich an Bekannte bei GMX oder WEB.DE schicke? — nur mit falsch konfigurierter eigener Domain
Nur wenn Sie von Ihrer eigenen Domain senden und diese Domain p=reject veröffentlicht, während Ihr SPF oder DKIM falsch konfiguriert ist. E-Mails aus einem normalen GMX-, Gmail- oder Outlook-Postfach sind nicht betroffen — diese Anbieter authentifizieren Ihre Mail für Sie.
Wie lautet die genaue Ablehnungsmeldung? — 554 Transaction failed Reject due to domain’s DMARC policy
Fehlgeschlagene Mail wird mit dem SMTP-Fehler „554 Transaction failed Reject due to domain’s DMARC policy“ abgewiesen. Der Bounce geht an den Absender zurück, sodass Sie erfahren, dass Ihre Mail nicht angekommen ist.
Was verlangt GMX zum Bestehen? — eine verpflichtende, ausgerichtete DKIM-Signatur
GMX macht eine gültige DKIM-Signatur verpflichtend, und die DKIM-Domain muss mit der sichtbaren Absenderadresse übereinstimmen — mindestens im „relaxed“-Modus. SPF wird empfohlen, aber laut GMX gilt: „SPF allein ist nicht ausreichend.“ DMARC selbst wird jedem Domaininhaber empfohlen.
Ist das eine gute oder schlechte Nachricht für mich? — schützend beim Empfang, eine Frist beim Senden
Wenn Sie Mail nur bei GMX, WEB.DE oder mail.com empfangen, ist es eine gute Nachricht — weniger gefälschte Nachrichten, die sich als Ihre Bank ausgeben, erreichen Sie. Wenn Sie von Ihrer eigenen Domain senden, ist es eine Frist: Korrigieren Sie Ihre Authentifizierung jetzt, sonst werden Ihre E-Mails an diese Postfächer abgewiesen.
Wann beginnt die Durchsetzung? — ein schrittweiser Rollout, der bereits läuft
1&1 beschreibt einen schrittweisen Rollout über die Wochen nach der Ankündigung Anfang Mai 2026, statt eines einzigen harten Stichtags. Gehen Sie davon aus, dass es bereits läuft, und prüfen Sie Ihre Konfiguration jetzt.