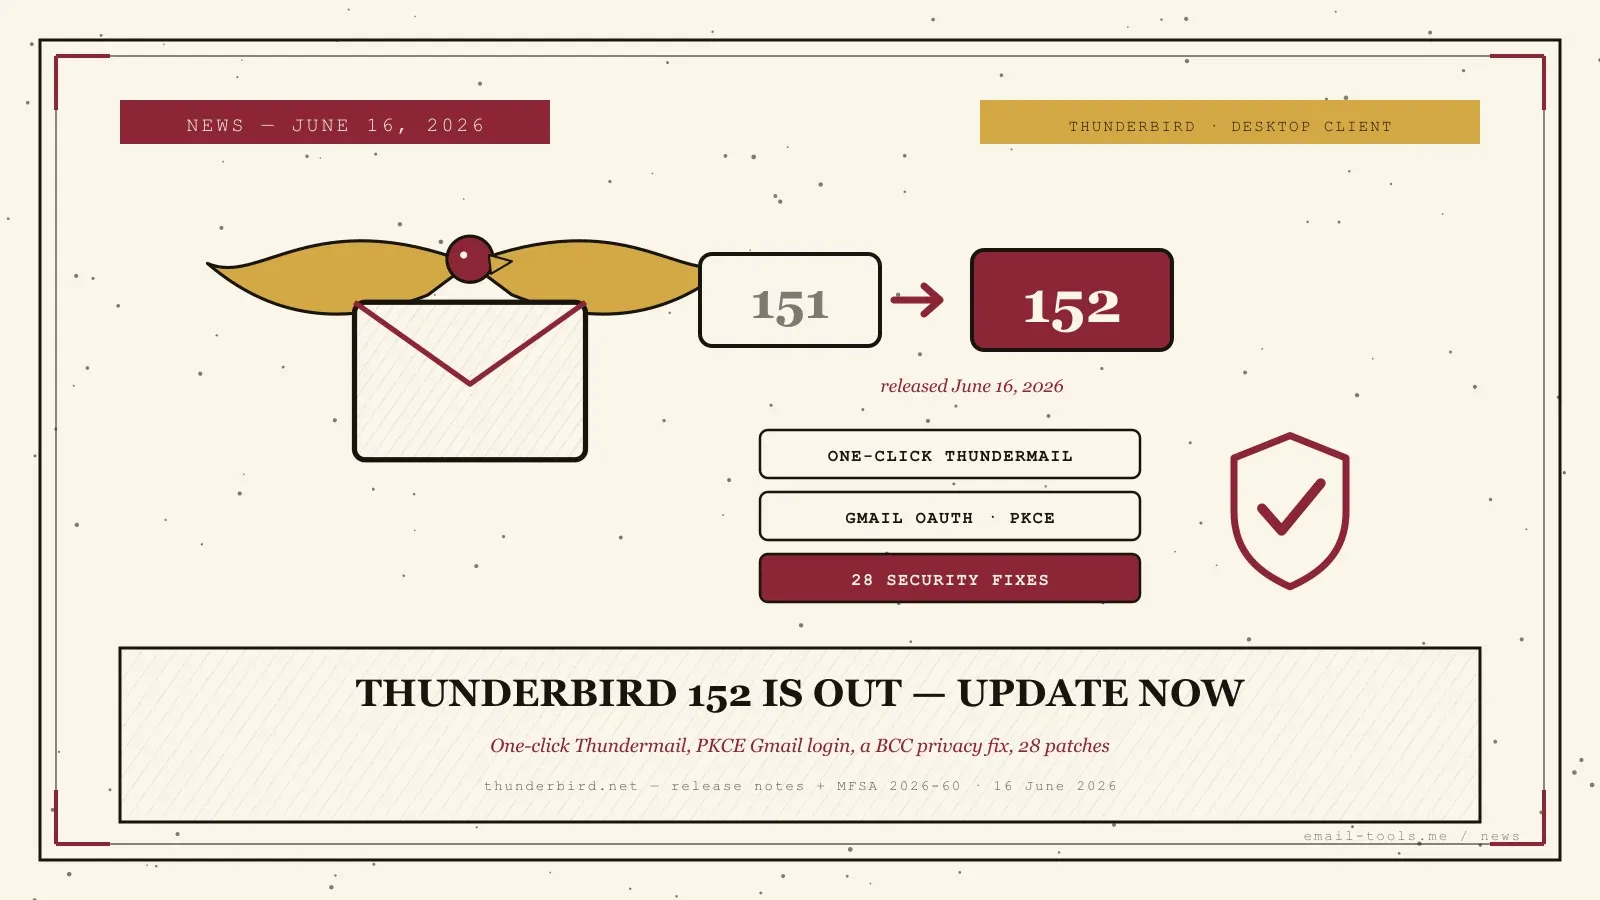
Mozilla hat Thunderbird 152.0 am 16. Juni 2026 veröffentlicht, und hinter einer unauffälligen Versionsnummer steckt ein Update, das sich heute lohnt: ein Datenschutzfix, der signierte E-Mails davon abhält, Ihre BCC-Liste zu verraten, ein gehärtetes Gmail-Login, eine Einrichtung per Klick für Mozillas eigenen Thundermail-Dienst und 28 Sicherheitsfixes. Wer den kostenlosen Desktop-Client für ein wichtiges Konto nutzt, erfährt hier, was sich wirklich ändert und warum dies ein Jetzt-Update statt eines Irgendwann-Updates ist.
Was ist neu in Thunderbird 152
Thunderbird 152 bringt die Kontoeinrichtung per Klick für Thundermail, stellt Gmails OAuth-Login auf die Sicherheitserweiterung PKCE um und lässt Administratoren über SecurityDevices-Richtlinien Hardware-Sicherheitsschlüssel erzwingen. Die Hostnamen-Prüfung des Mailservers gilt nun auch für Adressbücher und Kalender, und die Schaltflächen zur Kontoerstellung heißen zur Klarheit statt „Neu“ jetzt „Hinzufügen“.
Das Hauptmerkmal ist Bequemlichkeit im Dienst von Mozillas eigenen Ambitionen. Thundermail, der gehostete Dienst, den Mozilla im Mai in die Beta brachte, verlangte bisher eine manuelle Serverkonfiguration; laut den offiziellen Release Notes ergänzt 152 „eine Kontoeinrichtung per Klick für Thundermail-Konten“, sodass das Programm alles für Sie einrichtet. Die Gmail-Änderung wirkt auf dem Bildschirm kleiner, ist im Kern aber real: Linuxiac berichtet, dass Gmails OAuth nun PKCE übernimmt, „eine OAuth-Sicherheitserweiterung, die Autorisierungsabläufe stärkt“ gegen das Abfangen. Für verwaltete Flotten lässt sich SecurityDevices jetzt per Unternehmensrichtlinie erzwingen.
Warum dieses Update für Ihren Posteingang zählt
Über Funktionen hinaus schließt 152 ein echtes Datenschutzleck: BCC-Empfänger standen bisher in den Kopfzeilen signierter Nachrichten und legten Adressen offen, die verborgen bleiben sollten. Zusammen mit 28 behobenen Schwachstellen — 10 mit hoher Einstufung — ist dies ein Sicherheitsrelease, kein kosmetisches.
Den BCC-Fix würde ich jedem ans Herz legen, der seine Post signiert. Bisher konnte das Senden einer digital signierten Nachricht in Thunderbird Ihre BCC-Empfänger in die signierten Kopfzeilen schreiben — die Personen also, die Sie in Blindkopie gesetzt hatten, konnten allen auf der Nachricht offenbart werden. Das hebelt den Sinn der Blindkopie (BCC) klammheimlich aus. Auf der Sicherheitsseite führt Mozillas Meldung MFSA 2026-60 28 behobene Schwachstellen auf, darunter eine Rechteausweitung in WebRender (CVE-2026-12289), ein Sandbox-Ausbruch in DOM Workers (CVE-2026-12294) und eine Reihe von Speicherfehlern, die laut Mozilla „zur Ausführung beliebigen Codes hätten ausgenutzt werden können“. Auch Exchange-Nutzer profitieren — UpdateStar und die Release Notes nennen behobene OAuth2-Fehler, gelöste Speicherprobleme beim Weiterleiten und eine aufgehobene Microsoft-365-Löschgrenze und setzen damit die Stabilisierung der nativen Exchange-Unterstützung vom Jahresanfang fort.
So aktualisieren Sie — und wen es am meisten betrifft
Thunderbird aktualisiert sich standardmäßig automatisch, die meisten erhalten 152 also ganz von selbst; wer es sofort will, öffnet Hilfe, dann Über Thunderbird. Wer seine Post mit OpenPGP oder S/MIME signiert, Gmail über Thunderbird nutzt oder Exchange-Konten verwaltet, hat den stärksten Grund, sofort zu aktualisieren.
Für die Sicherheitsfixes gibt es nichts einzustellen — sie greifen, sobald Sie auf 152 sind. Ich nutze Thunderbird neben ein paar anderen Clients, und das Update landete bei mir lautlos; ein Neustart über Hilfe → Über Thunderbird genügte, um die Version zu bestätigen. Wer seine Post signiert, sollte den BCC-Fix als dringend behandeln. Und wer als Vielnutzer abwägt, ob der kostenlose Client noch mit kostenpflichtigen Angeboten mithält: der stetige Release-Takt ist Teil der Antwort — deshalb steht Thunderbird ganz oben in unseren besten E-Mail-Clients für Windows und auf den Listen für Entwickler. Und wer eine schwerere Suite hinter sich lassen möchte: die geschmeidigere Kontoeinrichtung der 152 macht den Umstieg auf Thunderbird etwas weniger einschüchternd als früher.
Alexis Dollé, seit über 10 Jahren E-Mail-Experte. Gründer von Email Tools. Ich teste jeden E-Mail-Client und jedes Werkzeug selbst und schreibe dann darüber, wie ich es einem Freund erklären würde — kein Marketing-Geschwafel, keine gesponserten Ranglisten, jede Aussage belegt.
LinkedInHäufig gestellte Fragen
Wann erschien Thunderbird 152 und ist es ein Sicherheitsupdate? — am 16. Juni 2026, und ja
Thunderbird 152.0 erschien am 16. Juni 2026. Ja, es ist ein Sicherheitsupdate: Mozillas Sicherheitsmeldung MFSA 2026-60 führt 28 in dieser Version behobene Schwachstellen auf, 10 davon mit hoher Einstufung. Da mehrere davon Speicherfehler sind, die laut Mozilla zur Ausführung beliebigen Codes ausgenutzt werden könnten, ist ein Update der vernünftige Schritt — Thunderbird aktualisiert sich standardmäßig automatisch, oder Sie stoßen es über Hilfe, Über Thunderbird an.
Was ist die Thundermail-Einrichtung per Klick? — die automatische Konfiguration von Mozillas gehostetem E-Mail-Dienst
Thundermail ist Mozillas eigener gehosteter E-Mail-Dienst, der im Mai 2026 in die Beta ging. Vor Version 152 bedeutete das Verbinden eines Thundermail-Kontos, die Serverdaten von Hand einzugeben. Thunderbird 152 ergänzt eine Kontoeinrichtung per Klick für Thundermail: Wer ein Konto hat, dem richtet das Programm alles automatisch ein — ohne IMAP/SMTP-Server, Port oder Sicherheitseinstellung zum Eintippen.
Was ändert sich am Gmail-Login in Thunderbird 152? — es nutzt jetzt PKCE
Gmails OAuth-Login nutzt nun PKCE (Proof Key for Code Exchange), eine OAuth-Erweiterung, die den Autorisierungsablauf gegen das Abfangen des Codes härtet. Es ist eine Sicherheitshärtung im Hintergrund: Sie melden sich bei Gmail wie gewohnt an, doch der Austausch, der Ihr Login in ein Zugriffstoken umwandelt, lässt sich schwerer abfangen.
Gab es einen Datenschutzfix für signierte E-Mails? — ja, BCC-Adressen treten nicht mehr aus
Ja. Thunderbird 152 behebt einen Fehler, bei dem BCC-Empfänger fälschlich in den Kopfzeilen signierter E-Mails enthalten waren. In früheren Versionen konnte das Senden einer digital signierten Nachricht die Adressen der per BCC kopierten Personen preisgeben — und damit den Sinn der Blindkopie aushebeln. Wer seine Post mit OpenPGP oder S/MIME signiert, hat allein dadurch einen Grund zum Update.
Verbessert Thunderbird 152 die Microsoft-Exchange-Unterstützung? — ja, mehrere EWS-Korrekturen
Ja. Die Release Notes nennen mehrere Exchange/EWS-Korrekturen: behobene OAuth2-Authentifizierungsfehler, gelöste Speicherüberlauf-Fehler beim Weiterleiten, eine aufgehobene Microsoft-365-Löschgrenze und verbesserte Sichtbarkeit von EWS-Nachrichten. Die native Exchange-Unterstützung kam Ende 2025, und 152 stabilisiert sie weiter für alle, die täglich darauf angewiesen sind.
Muss ich etwas tun, um Thunderbird 152 zu bekommen? — meist nein, es aktualisiert sich selbst
Für die meisten nein. Thunderbird aktualisiert sich im Hintergrund von selbst und bittet Sie um einen Neustart. Wer es sofort will, öffnet Hilfe, dann Über Thunderbird — dort wird das Update geprüft und geladen. Administratoren, die Geräteflotten verwalten, erhalten zudem SecurityDevices-Unterstützung in den Richtlinien, um Hardware-Token und Smartcards zu erzwingen.
Quellen
- Thunderbird — „Thunderbird 152.0 Release Notes“, 16. Juni 2026 (Primärquelle: Erscheinungsdatum; Thundermail-Einrichtung per Klick; PKCE für Gmail-OAuth; SecurityDevices in Unternehmensrichtlinien; Hostnamen-Prüfung auf Adressbücher und Kalender erweitert; Schaltflächen „Hinzufügen“ statt „Neu“; Korrekturen u. a. BCC-Empfänger aus signierten Kopfzeilen entfernt, Threading über 255 Ebenen, Exchange/EWS-OAuth2 und Speicher beim Weiterleiten, Microsoft-365-Löschgrenze aufgehoben, IMAP-Abos ohne Neustart änderbar, POP3-Deadlock)
- Linuxiac — „Mozilla Thunderbird 152 Released with Thundermail Setup and Gmail OAuth Update“, 16. Juni 2026 (PKCE beschrieben als „eine OAuth-Sicherheitserweiterung, die Autorisierungsabläufe stärkt“; Thundermail-Einrichtung per Klick; SecurityDevices-Richtlinie; Sicherheitsfixes mit Verweis auf MFSA 2026-60; verfügbar für Windows 10+, macOS 10.15+, Linux)
- Mozilla Security — „Security Vulnerabilities fixed in Thunderbird 152“ (MFSA 2026-60), 16. Juni 2026 (28 behobene Schwachstellen, 10 mit hoher Einstufung; CVE-2026-12289 Rechteausweitung WebRender; CVE-2026-12294 Sandbox-Ausbruch DOM Workers; CVE-2026-12326 Speicherfehler, mutmaßlich zur Ausführung beliebigen Codes ausnutzbar)
- UpdateStar News — „Thunderbird 152.0 Available With New Features, Fixes, and Thundermail Integration“ (Thundermail als Mozillas gehosteter Dienst; SecurityDevices für Hardware-Token und Smartcards; PKCE für Gmail-OAuth; BCC-Empfänger aus signierten Kopfzeilen entfernt; weitere Exchange/EWS-, Spamfilter- und IMAP-Korrekturen)